
API Key हा शब्द तुम्ही AI tools, Google Maps, payment gateways, Firebase, weather apps किंवा इतर developer platforms वापरताना अनेकदा ऐकला मग विचार केला का कि API Key म्हणजे काय AI API Key कशी काम करते .
पण प्रश्न असा आहे:
API Key म्हणजे नेमकं काय? ती का लागते? ती Website किंवा Android App मध्ये कुठे वापरायची? API Key leak झाली तर काय होऊ शकतं? आणि AI API Key वापरून स्वतःचं AI-powered application कसं तयार करता येतं?
या लेखात आपण हे अगदी basic पासून समजून घेऊया.
महत्त्वाची नोंद: या लेखात मी DEMO API KEY वापरलेली आहे. म्हणून त्याला कोणत्या हि Web App, ChatBOT project मध्ये Apply करू नका
API म्हणजे काय?
सर्वात आधी API समजून घेऊया.
API = Application Programming Interface
सोप्या भाषेत:
API म्हणजे दोन software/applications यांच्यामध्ये संवाद साधण्यासाठी वापरला जाणारा एक interface.
उदाहरणार्थ, तुमच्या Android app मध्ये तुम्हाला Google Maps दाखवायचा आहे.
तुम्ही स्वतः जगातील प्रत्येक रस्ता, location आणि route database तयार करणार नाही.
त्याऐवजी तुमचा App → Google Maps API → Google चे servers → Data → तुमचा App
अशा प्रकारे communication होतो.
Google Maps Platform च्या documentation नुसार Maps products वापरताना API key वापरून request validate केली जाते आणि Android, iOS, Web तसेच HTTP web services साठी Maps Platform उपलब्ध आहे. (Google for Developers)
मग API Key म्हणजे काय?
API Key म्हणजे तुमच्या application/request ला API provider कडे ओळखण्यासाठी वापरला जाणारा unique credential किंवा identifier.
उदाहरणार्थ:
sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQप्रत्यक्ष key random characters ची string असू शकते.
जेव्हा तुमचा application API ला request करतो, तेव्हा provider ला हे समजण्यास मदत होते:
- Request कोणत्या project/application शी संबंधित आहे?
- कोणत्या API चा वापर केला जात आहे?
- Usage कोणत्या project ला मोजायचा?
- Quota/billing कोणाशी जोडायचे?
- लागू असलेल्या restrictions काय आहेत?
Firebase documentation देखील API key ला Firebase/Google services सोबत requests route करण्यासाठी project/app ओळखणारी unique string म्हणून स्पष्ट करते. (Firebase)
एक सोपं उदाहरण
समजा तुम्ही एक AI Chat App बनवत आहात.
User लिहितो:
“Python म्हणजे काय?”
तुमचा application AI provider ला request पाठवतो.
User
  ↓
Your App
  ↓
Your Backend
  ↓
AI API + API Key
  ↓
AI Model
  ↓
Answer
  ↓
Your App
इथे API key म्हणजे तुमच्या application ला API service वापरण्यासाठी दिलेला credential आहे.
उदाहरण:
API_KEY = "sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQ"Request:
POST /some-ai-endpoint

Authorization: Bearer sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQ
OpenAI API documentation नुसार API requests authentication साठी API keys वापरल्या जातात आणि server-side environment variable किंवा key-management system मधून key load करण्याची शिफारस केली जाते.पण तुम्हाला माहिती आहे का कि जास्त करून API key या free नसता पण “https://cheaperinference.com/?ref=pOVZyu2xV8” या Website वर तुम्हाला पाहिले $10 चे AI API Key मिळता जे तुम्ही तुमच्या Project(Android App, Website) मध्ये वापरू शकता आणि पैसे देऊन फक्त $ 0.08. तर Website ला नक्की भेट द्या Cheaper Inference आणि हा जर तुम्हाला Part Time करून पैसे कमवायचे असेल तर Click Here नक्की बघा.
AI API Key म्हणजे वेगळी गोष्ट आहे का?
हो आणि नाही.
API Key हा general concept आहे.
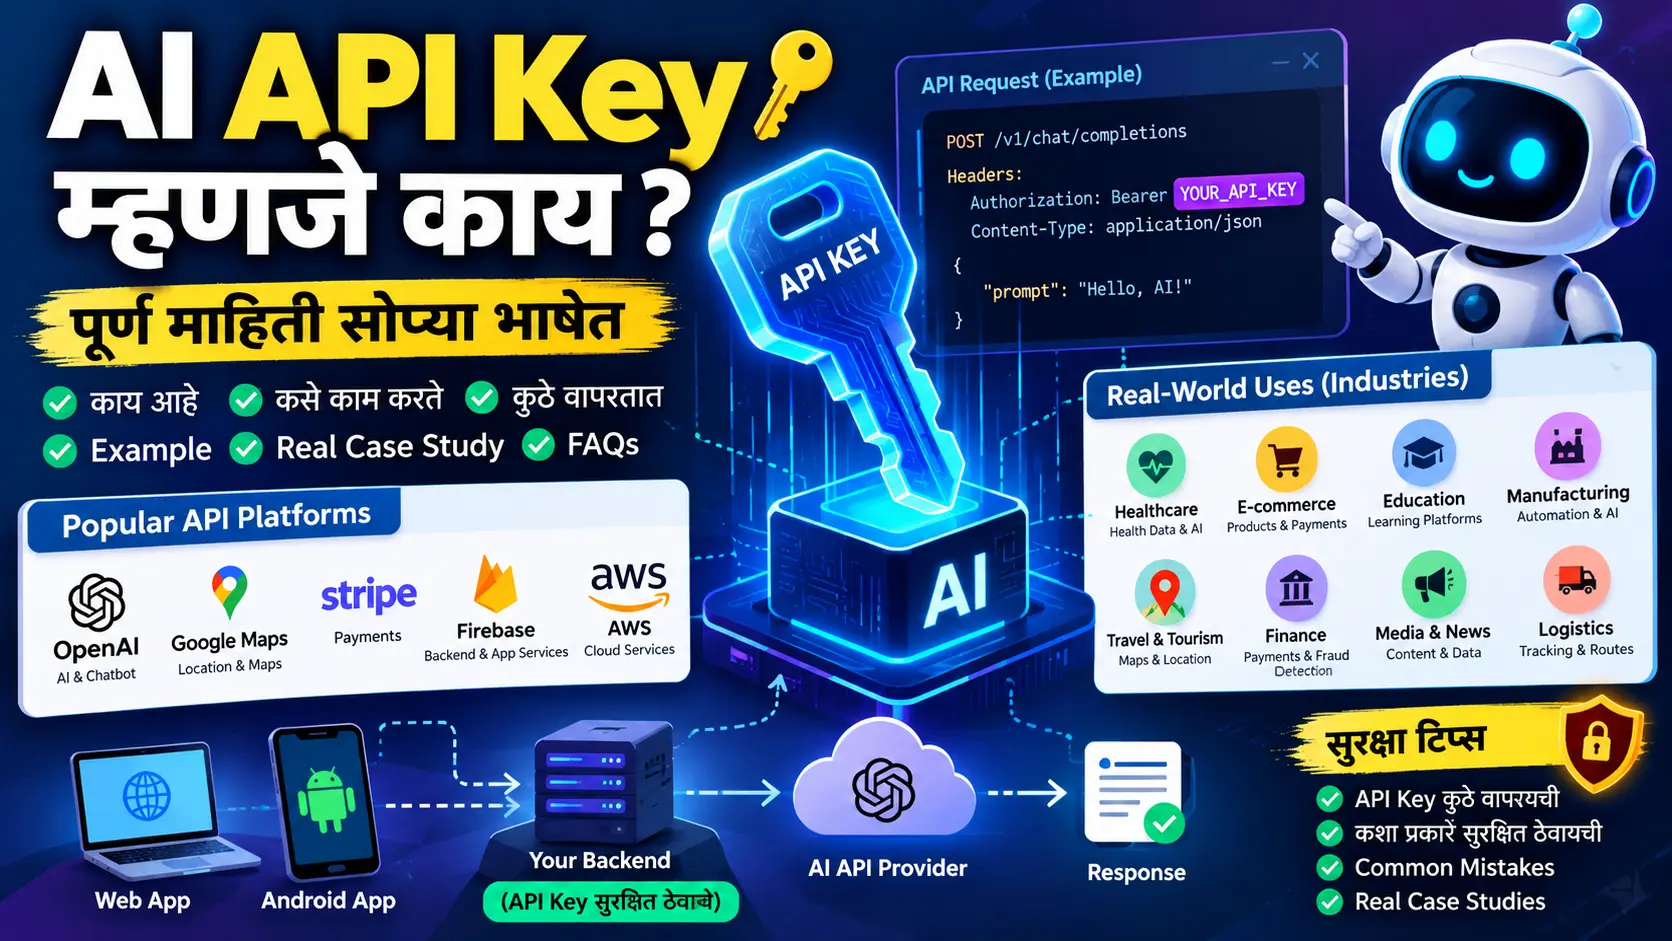
AI API Key म्हणजे AI service च्या API ला authenticate/access करण्यासाठी वापरली जाणारी API key.
उदाहरणार्थ, AI application मध्ये API वापरून तुम्ही अशी कामे करू शकता:
- Text generation
- Question answering
- Summarization
- Image analysis
- AI chatbot
- Content generation
- Coding assistance
- Classification
- AI agents
- Automation
OpenAI च्या API documentation मध्ये text generation, natural-language processing, vision आणि agent-style applications यांसारख्या use cases साठी API उपलब्ध असल्याचे नमूद आहे. (OpenAI Platform)
API Key कुठे वापरता येते?
API keys फक्त AI applications साठी नसतात.
त्या अनेक प्रकारच्या applications मध्ये वापरल्या जातात.
| क्षेत्र | API चा उपयोग |
|---|---|
| 🤖 AI | Chatbot, text generation, image understanding |
| 🗺️ Maps | Location, maps, routes, geocoding |
| 💳 Payments | Payments, refunds, subscriptions |
| 🔥 Backend | Authentication, database services |
| 🌦️ Weather | Weather information |
| 📰 News | News/data retrieval |
| Transactional emails | |
| 🛒 E-commerce | Products, orders, payments |
| 🚚 Logistics | Routes, tracking, ETA |
| 🎓 Education | Learning platforms, content systems |
API Key चे Real-World Industry Uses
खालील visualization market-share किंवा percentage chart नाही. हे documented API/platform use cases चे उदाहरणात्मक mapping आहे.
API Key कशी काम करते?
साधारण flow असा असतो:
Application
     │
     ▼
API Request
     │
     ├── API Endpoint
     ├── Parameters/Data
     └── API Key / Credential
              │
              ▼
         API Provider
              │
              ▼
       Authentication/
       Authorization
              │
              ▼
           Response
उदाहरण:
Your App
   ↓
API Request
   ↓
API Provider
   ↓
API Key check
   ↓
Request accepted
   ↓
Data / AI response
पण इथे एक महत्त्वाची गोष्ट आहे:
API key म्हणजे नेहमीच complete authorization system नसते.
उदाहरणार्थ Firebase मध्ये API keys project/app ओळखण्यासाठी वापरल्या जातात; database किंवा storage permissions साठी Firebase Security Rules आणि App Check सारख्या mechanisms महत्त्वाच्या आहेत. (Firebase)
म्हणून “API key आहे म्हणजे माझा पूर्ण database सुरक्षित आहे” असे समजणे चुकीचे आहे.
Website मध्ये API Key कशी वापरतात?
समजा तुम्ही एक weather website तयार केली.
User:
Mumbai WeatherWebsite ला weather provider कडे data मागायचा आहे.
एक architecture अशी असू शकते:
Browser
   ↓
Your Website Backend
   ↓
Weather API
   ↓
Weather Data
   ↓
Backend
   ↓
Browser
Backend मध्ये:
WEATHER_API_KEY = "sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQ"ठेवता येते.
JavaScript frontend मध्ये काय करायचे?
Sensitive server-side API key थेट browser JavaScript मध्ये ठेवणे टाळावे.
उदा. हे production मध्ये धोकादायक असू शकते:
const API_KEY = "sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQ";कारण browser मध्ये पाठवलेला code user inspect करू शकतो.
OpenAI स्पष्टपणे सांगते की API key browser किंवा mobile app सारख्या client-side environment मध्ये deploy करू नये; request स्वतःच्या backend server मधून route करावी. (OpenAI Help Center)
Android App मध्ये API Key कशी वापरतात?
समजा तुम्ही AI Android App तयार करत आहात.
चुकीची architecture:
Android App
   ↓
AI API
   ↑
Secret API Key inside APK
APK download केल्यानंतर application चा code reverse-engineer/inspect करण्याचा प्रयत्न केला जाऊ शकतो.
त्यामुळे secret AI API key app मध्ये hardcode करणे योग्य नाही.
सुरक्षित architecture
Android App
     ↓
Your Backend API
     ↓
Secret API Key
     ↓
AI Provider
     ↓
AI Response
     ↓
Your Backend
     ↓
Android App
AWS देखील mobile applications मध्ये access keys embed न करण्याची आणि temporary credentials/identity mechanisms वापरण्याची शिफारस करते. (AWS Documentation)
पण प्रत्येक API Key secret असते का?
नाही. हा खूप महत्त्वाचा point आहे.
सगळ्या API keys सारख्या नसतात.
उदाहरणार्थ Firebase च्या documentation नुसार Firebase services साठी असलेल्या Firebase-provisioned API keys काही परिस्थितींमध्ये public by design असतात. त्या मुख्यतः project/app identification साठी वापरल्या जातात आणि authorization Security Rules/App Check द्वारे केले जाते. (Firebase)
पण त्याच documentation मध्ये Gemini Developer API key public code/configuration मध्ये ठेवू नये असे स्पष्टपणे सांगितले आहे. (Firebase)
म्हणून:
“API key दिसतेय = ती लगेच secret आहे”
किंवा
“API key आहे = ती public ठेवू शकतो”
दोन्ही assumptions चुकीच्या असू शकतात.
Provider च्या specific documentation नुसार key चे security model समजून घ्या.
API Key आणि Password मध्ये फरक काय?
| मुद्दा | API Key | Password |
|---|---|---|
| मुख्य उपयोग | API/application access | User account login |
| कोण वापरतो? | Application/developer/service | User |
| Format | Random string/token | User-created credential |
| Usage | API requests | Login/authentication |
| Rotation | शक्य/शिफारसीय | शक्य/शिफारसीय |
| Public करावी? | Key type वर अवलंबून | साधारणपणे कधीही नाही |
| Leak झाल्यास | Unauthorized API usage होऊ शकतो | Account compromise होऊ शकतो |
API Key, Access Token आणि OAuth एकच आहेत का?
नाही.
हे तीन concepts वेगळे आहेत.
API Key
Application/API request ओळखण्यासाठी वापरली जाऊ शकते.
sk-demo-7Fq9K2mX8vLp4NwR6tY3aBc1D5eH0jZQAccess Token
विशिष्ट user किंवा authorization context च्या आधारावर resource access करण्यासाठी वापरला जाऊ शकतो.
demo_access_token_eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9_demo_7Kx9Lm4Qp2Nz8Vr5TOAuth 2.0
OAuth ही authorization framework आहे ज्याद्वारे application ला user च्या resources साठी delegated access मिळू शकतो.
म्हणून प्रत्येक API साठी API key हाच एकमेव authentication method असेल असे नाही.
Google Maps देखील काही server-to-server use cases साठी OAuth 2.0 वापरण्याचा पर्याय/शिफारस देते, जेथे service support करते. (Google for Developers)
प्रसिद्ध API Platforms आणि त्यांचा उपयोग
खालील table current free API keys ची यादी नाही. हा फक्त API ecosystems समजण्यासाठी reference आहे.
| Platform / Service | API चा प्रमुख उपयोग | API Key / Credential concept | Client-side वापर |
|---|---|---|---|
| OpenAI API | AI, text, vision, agents | API key | Secret key backend वर |
| Google Maps Platform | Maps, Places, Routes | API key / OAuth where supported | Restrictions आवश्यक |
| Stripe | Payments, billing | Publishable/secret/restricted keys | Secret key client मध्ये नाही |
| Firebase | App/backend services | Firebase API keys + Security Rules/App Check | Firebase keys चा model वेगळा |
| AWS | Cloud resources/services | IAM credentials/roles | Mobile मध्ये credentials embed करू नयेत |
OpenAI API keys server-side सुरक्षित ठेवण्याची शिफारस करते; Google Maps API keys साठी application/API restrictions वापरण्याची शिफारस करते; Stripe secret keys सुरक्षित ठेवणे आवश्यक आहे; आणि Firebase API keys चा security model इतर API keys पेक्षा वेगळा आहे. (OpenAI Help Center)
Stripe API Key चे उदाहरण
API keys चा उपयोग AI बाहेरही मोठ्या प्रमाणावर होतो.
उदाहरणार्थ Stripe payment APIs वापरून application मध्ये payment functionality integrate करता येते.
Stripe documentation नुसार Stripe API requests authenticate करण्यासाठी API keys वापरते. Stripe मध्ये publishable keys, secret keys आणि restricted API keys यांसारख्या credential types आहेत. Secret API keys client-side code किंवा public repositories मध्ये ठेवू नयेत. (Stripe Docs)
याचा practical flow:
Customer
   ↓
Your Website/App
   ↓
Payment Backend
   ↓
Stripe API
   ↓
Payment Processing
Google Maps API चे Real-World उदाहरण
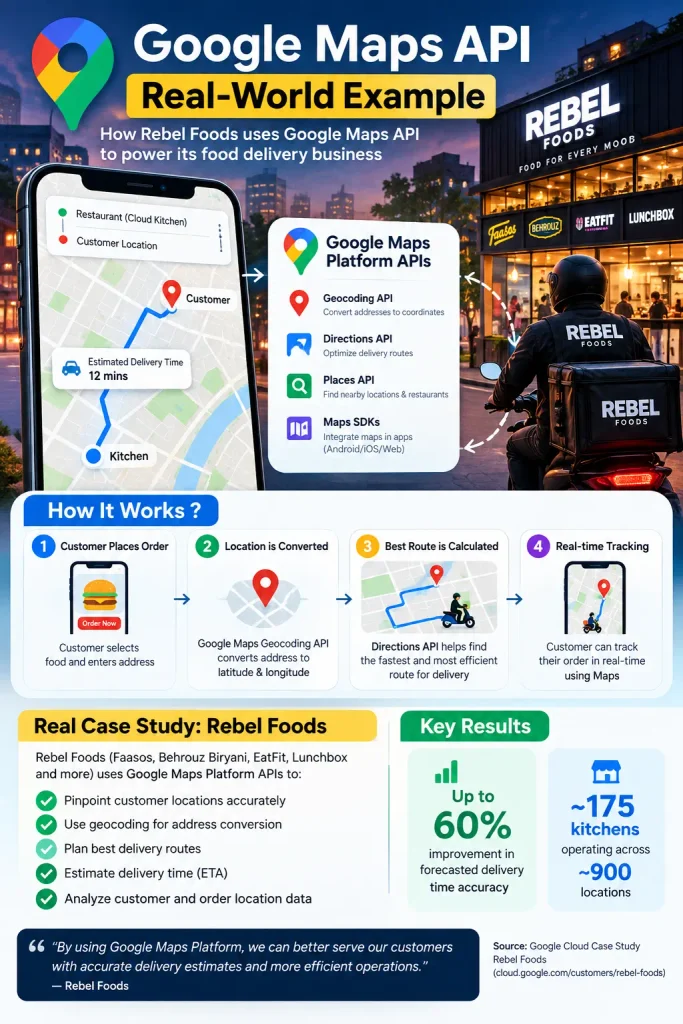
API चा वास्तविक business use समजण्यासाठी Rebel Foods हे चांगले documented example आहे.
Google Cloud च्या case study नुसार Rebel Foods ने Google Maps Platform APIs चा वापर:
- customer location pinpoint करण्यासाठी
- geocoding साठी
- delivery routes साठी
- estimated delivery time साठी
- customer/order location analysis साठी
केला.
Google Cloud च्या case study नुसार या integration मुळे forecasted delivery time ची accuracy up to 60% ने सुधारली होती. त्या काळात Rebel Foods सुमारे 175 kitchens मधून 900 locations पर्यंत delivery करत असल्याचे case study मध्ये नमूद आहे. (Google Cloud)
हे एक चांगले उदाहरण आहे की:
API म्हणजे फक्त programmer चा technical feature नसून business operation चा भागही असू शकतो.
AI API चे Real-World Case Study
AI API च्या बाबतीत Circles चे documented example पाहू.
OpenAI च्या published case study नुसार Circles ने OpenAI API वापरून AI Concierge तयार केला, ज्याचा उपयोग customer support आणि personalization साठी केला जातो.
OpenAI च्या case study मध्ये Singapore मध्ये AI-driven personalization मुळे:
- 22% ARPU increase
- 9% churn reduction
- 65% autonomous customer-support resolution rate
असे results reported आहेत. हे कंपनीने/OpenAI ने प्रकाशित केलेले case-study figures आहेत; ते सर्व कंपन्यांना समान परिणाम मिळतील अशी हमी नाही. (OpenAI)
यातून AI API चा practical flow समजू शकतो:
Customer
    ↓
AI Concierge
    ↓
Application Backend
    ↓
OpenAI API
    ↓
AI Model
    ↓
Response
    ↓
Customer
Stripe चे आणखी एक वास्तविक उदाहरण
Stripe च्या published case study नुसार Payment, PocketVendor Inc. चे no-code mobile POS application, Stripe APIs आणि products सोबत integrate झाले.
Stripe च्या case study मध्ये:
- 153K+ users
- $555M+ total payment volume
- 6,300+ small businesses supported
असे figures प्रकाशित केले आहेत. (Stripe)
यातून दिसते की API integration मुळे एखादी कंपनी स्वतः payment infrastructure सुरुवातीपासून तयार न करता existing payment platform वर application/business तयार करू शकते.
API Key Leak झाली तर काय होऊ शकते?
हा section प्रत्येक developer ने लक्षात ठेवायला हवा.
समजा:
MY_API_KEY = "SECRET_KEY"आणि तुम्ही ती GitHub वर upload केली.
किंवा:
const key = "SECRET_KEY";ती Android APK किंवा frontend JavaScript मध्ये ठेवली.
तर unauthorized person ती मिळवण्याचा प्रयत्न करू शकतो.
Possible consequences:
- तुमच्या API quota चा unauthorized वापर
- unexpected charges
- service abuse
- data/resource access — API च्या permissions वर अवलंबून
- application बंद पडणे
- quota संपणे
- security incident
OpenAI सांगते की exposed API key मुळे unauthorized usage आणि unexpected charges होऊ शकतात. GitHub चे Secret Scanning देखील repositories मध्ये exposed credentials शोधण्यासाठी वापरले जाते. (OpenAI Help Center)
GitHub वर API Key का ठेवू नये?
हे टाळा:
API_KEY = "YOUR_REAL_SECRET_KEY"आणि मग:
git add .
git commit
git push
यामुळे secret repository history मध्ये जाऊ शकतो.
त्याऐवजी environment variable वापरा:
import os

API_KEY = os.getenv("API_KEY")
OpenAI environment variables वापरण्याची शिफारस करते आणि API key source code मध्ये commit करू नये असे सांगते. (OpenAI Help Center)
API Key सुरक्षित ठेवण्याचे 10 नियम
1. API Key source code मध्ये hardcode करू नका
const API_KEY = "real-key"2. Environment Variables वापरा
API_KEY=YOUR_API_KEY3. .env file GitHub वर upload करू नका
.gitignore मध्ये:
.env4. Secret key Android APK मध्ये ठेवू नका
Android App
      ↓
Your Backend
      ↓
Secret API Key
5. Browser frontend मध्ये secret AI key ठेवू नका
Browser
   ↓
Your Backend
   ↓
AI API
OpenAI आणि Google Maps दोन्ही त्यांच्या server/client security guidance मध्ये secret server-side credentials public client code पासून दूर ठेवण्यावर भर देतात. (OpenAI Help Center)
6. API restrictions वापरा
Google Maps मध्ये API key ला:
- application restriction
- API restriction
लावता येते.
उदा.:
Key
 ↓
Only Android App
 ↓
Only Maps API
Google Maps security guidance मध्ये अशा restrictions ची स्पष्ट शिफारस आहे. (Google for Developers)
7. वेगवेगळ्या applications साठी वेगळ्या keys वापरा
Website → Key A

Android App → Key B

Backend → Key C
यामुळे एक key compromise झाल्यास impact मर्यादित ठेवणे सोपे होऊ शकते. Google Maps वेगवेगळ्या applications साठी separate API keys वापरण्याची शिफारस करते. (Google for Developers)
8. Key rotation करा
जर key leak झाल्याचा संशय असेल तर:
Old Key
   ↓
Revoke/Delete
   ↓
New Key
   ↓
Application Update
OpenAI नियमित key rotation ची शिफारस करते. (OpenAI Help Center)
9. Usage monitor करा
अचानक API usage वाढला तर investigation करा.
Normal Usage
██████

Unexpected Usage
████████████████████
10. Provider ची documentation नेहमी तपासा
सर्व API keys ची security rules सारखी नसतात.
Firebase याचे उत्तम उदाहरण आहे—Firebase API keys आणि Gemini Developer API key यांच्यासाठी security treatment वेगळे आहे. (Firebase)
Beginner Developer साठी Recommended Architecture
जर तुम्ही AI-powered website किंवा Android app तयार करत असाल तर हा pattern समजून घ्या:
                 ┌──────────────────┐
                 │   User Device   │
                 │ Web / Android   │
                 └────────┬─────────┘
                          │
                          ▼
                 ┌──────────────────┐
                 │   Your Backend   │
                 │ Node / Python   │
                 └────────┬─────────┘
                          │
                 Secret API Key
                          │
                          ▼
                 ┌──────────────────┐
                 │    AI / API      │
                 │     Provider     │
                 └────────┬─────────┘
                          │
                          ▼
                       Response
उदा. तुम्ही Node.js backend वापरत असाल:
const API_KEY = process.env.API_KEY;आणि .env मध्ये:
API_KEY=YOUR_API_KEYReal key blog post, GitHub, screenshot किंवा public code मध्ये कधीही publish करू नका.
Beginner Developers च्या Common Mistakes
Mistake 1
API key = passwordअसे पूर्णपणे समजणे.
Reality: API key चा role provider आणि API नुसार वेगळा असू शकतो.
Mistake 2
Frontend → Secret AI APISecret key browser मध्ये ठेवणे.
Mistake 3
Android APK → Secret API keyHardcode करणे.
Mistake 4
GitHub → real API keyUpload करणे.
Mistake 5
एकच key:
Website
Android
Testing
Production
Multiple projects
सगळीकडे वापरणे.
Mistake 6
API key लीक झाली तरी फक्त code delete करणे.
जर key आधीच Git history/public internet मध्ये गेली असेल तर key rotate/revoke करणे आवश्यक असू शकते. GitHub Secret Scanning अशा exposed credentials शोधण्यासाठी उपलब्ध आहे. (GitHub Docs)
API Key वापरण्याचा छोटा Conceptual Example
समजा तुमच्याकडे AI API आहे.
तुमच्या backend मध्ये:
import os
import requests

API_KEY = os.getenv("AI_API_KEY")

headers = {
    "Authorization": f"Bearer {API_KEY}"
}

response = requests.post(
    "https://api.example.com/v1/ai",
    headers=headers,
    json={
        "prompt": "Explain Python in simple Marathi"
    }
)

print(response.json())
इथे:
os.getenv()मुळे key code मध्ये थेट लिहिलेली नाही.
टीप: api.example.com हे फक्त conceptual placeholder आहे; हा कोणत्याही वास्तविक provider चा endpoint नाही.
थोडक्यात Data Table
| Concept | सोपा अर्थ |
|---|---|
| API | दोन software systems मधील communication interface |
| API Key | API request/project/application ओळखण्यासाठी वापरले जाणारे credential/identifier |
| AI API | AI functionality application मध्ये integrate करण्याचा मार्ग |
| Endpoint | API ला request पाठवण्याचे specific URL |
| Request | Application कडून API ला केलेली मागणी |
| Response | API कडून मिळालेला result |
| Authentication | Request कोणाकडून आली हे तपासण्याची प्रक्रिया |
| Authorization | कोणत्या resources/actions ची परवानगी आहे ते ठरवणे |
| API Restriction | Key कोणत्या API ला वापरता येईल याची मर्यादा |
| Environment Variable | Secret configuration code पासून वेगळे ठेवण्याची पद्धत |
| API Rotation | जुनी key बदलून नवीन key वापरणे |
| Rate Limit | ठराविक काळात किती requests करता येतील याची मर्यादा |
Frequently Asked Questions — FAQs
1. API Key म्हणजे काय?
API Key हा API provider कडे application/request ओळखण्यासाठी वापरला जाणारा unique credential/identifier आहे. मात्र प्रत्येक provider मध्ये त्याचा security role समान असेलच असे नाही. (Firebase)
2. AI API Key कशासाठी वापरतात?
AI model किंवा AI service ला application मधून API requests पाठवण्यासाठी वापरली जाऊ शकते.
3. API Key free असते का?
API key मिळणे आणि API service वापरण्याचा खर्च हे दोन वेगळे मुद्दे आहेत. एखाद्या provider ची pricing, quota आणि billing policy तपासावी.
4. API Key password आहे का?
नाही. ती password सारखी दिसू शकते कारण ती credential असू शकते, पण तिचा purpose API/provider च्या authentication model वर अवलंबून असतो.
5. API Key website मध्ये वापरता येते का?
हो. पण secret API key browser-side JavaScript मध्ये expose करण्याऐवजी backend मार्फत API call करणे सामान्यतः सुरक्षित architecture आहे. (OpenAI Help Center)
6. Android App मध्ये API Key ठेवता येते का?
API/provider वर अवलंबून आहे. पण secret AI/cloud credentials थेट Android app मध्ये embed करणे टाळावे. OpenAI आणि AWS दोन्ही अशा secret credentials client/mobile app मध्ये embed न करण्याचा सल्ला देतात. (OpenAI Help Center)
7. Firebase API Key public असू शकते का?
Firebase-provisioned keys साठी काही परिस्थितींमध्ये होय. Firebase स्वतः सांगते की त्या keys project/app identification साठी असू शकतात आणि authorization Security Rules/App Check द्वारे होते. मात्र इतर Google APIs किंवा Gemini Developer API keys साठी वेगळे नियम लागू होतात. (Firebase)
8. API Key GitHub वर ठेवू शकतो का?
Secret API key ठेवू नये. GitHub Secret Scanning exposed credentials शोधण्यासाठी उपलब्ध आहे, पण secret आधीच leak झाल्यानंतर फक्त scanning वर अवलंबून राहणे योग्य नाही. (GitHub Docs)
9. API Key leak झाली तर काय करावे?
साधारणपणे:
- Key वापर थांबवा/revoke करा.
- नवीन key तयार करा.
- Application मध्ये नवीन key update करा.
- Usage/billing तपासा.
- Repository/public exposure तपासा.
Provider-specific प्रक्रिया follow करा. OpenAI compromised key delete/rotate करून usage review करण्याचा सल्ला देते. (OpenAI Help Center)
10. API Key आणि OAuth एकच आहेत का?
नाही. API key हा credential mechanism असू शकतो, तर OAuth ही authorization framework आहे. कोणती पद्धत वापरायची हे API provider आणि use case वर अवलंबून असते.
11. API वापरण्यासाठी coding येणे आवश्यक आहे का?
API integration साठी basic programming समजणे खूप उपयोगी आहे. विशेषतः:
- HTTP
- JSON
- GET/POST
- Headers
- Authentication
- Backend
- Environment variables
हे concepts समजले तर API integration शिकणे सोपे होते.
12. AI API वापरून स्वतःचा App बनवू शकतो का?
हो. उदाहरणार्थ:
AI Chatbot
AI Resume Analyzer
AI Writing Tool
AI Customer Support
AI Study Assistant
AI Coding Assistant
AI Document Analyzer
अशा applications मध्ये AI API integrate करता येऊ शकते.
निष्कर्ष
API Key म्हणजे software world मधील एक महत्त्वाचा building block आहे.
ती समजण्यासाठी फक्त एवढे लक्षात ठेवा:
API
=
Software-to-software communication

API Key
=
API request/application ओळखण्यासाठी वापरले जाणारे credential

AI API
=
AI capability तुमच्या application मध्ये आणण्याचा मार्ग
पण सर्वात महत्त्वाचा security rule:
Secret API key ला public website code, Android APK, GitHub repository किंवा screenshot मध्ये ठेवू नका.
त्याऐवजी शक्य असेल तेथे:
User
 ↓
Frontend / Android
 ↓
Your Backend
 ↓
Secret API Key
 ↓
API Provider
 ↓
Response
हा architecture वापरा.
आणि एक शेवटचा practical point: “API Key” हा एक universal security standard नाही. OpenAI secret API keys, Google Maps restricted keys, Firebase public-by-design keys आणि Stripe publishable/secret keys यांचे व्यवहार वेगळे आहेत. त्यामुळे कोणत्याही API ला integrate करण्यापूर्वी त्या provider ची official authentication आणि security documentation वाचणे सर्वात सुरक्षित पद्धत आहे. (OpenAI Help Center)
या लेखातील वास्तविक पुराव्यांचे मुख्य स्रोत
- OpenAI — API Key Safety
- OpenAI — API Reference Authentication
- Google Maps — API Security Best Practices
- Firebase — API Keys Documentation
- AWS — Secure Access Keys
- Stripe — API Authentication
- Google Cloud — Rebel Foods Case Study
- OpenAI — Circles Case Study
- Stripe — Payment Case Study